Cybersecurity für Führungskräfte
Die Cybersecurity Schulung für Führungskräfte
- Live-Online in Teams
- 1 Tag
- Deutsch
- Teilnahmebestätigung
- mit LinkedIn-Badge
Die Cybersecurity-Schulung für Führungskräfte konzentriert sich auf die Vermittlung kritischen Wissens und Fähigkeiten, die Führungskräfte benötigen, um Sicherheitsrisiken in ihrem Unternehmen zu erkennen, zu bewerten und angemessen auf sie zu reagieren.
Überblick
Das erwartet dich
Zielgruppe
Die Schulung richtet sich an folgende Personengruppen:
- Geschäftsführer, Vorstände und Führungskräfte
- IT-Leiter und Sicherheitsbeauftragte
- Sicherheitsmanager und Risk-Manager
- Compliance-Beauftragte
- Alle Entscheidungsträger, die Verantwortung für die Unternehmenssicherheit tragen
Voraussetzungen
Es gibt keine spezifischen technischen Vorkenntnisse, die erforderlich sind. Ein grundlegendes Verständnis betriebswirtschaftlicher Zusammenhänge und der IT-Infrastruktur des eigenen Unternehmens ist von Vorteil. Zudem sollten Teilnehmer über Erfahrung in leitenden Positionen verfügen.
- Live-Online in Microsoft Teams
- Digitaler Teilnahme-Badge für LinkedIn
- Erfahrene Trainer aus der Praxis
- Teilnahmebestätigung
- Unterlagen als PDF
Termine & Buchung
Termin wählen
Termin 16.11.2026Mo
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
AusgebuchtAnmeldeschluss 9. November 2026790 €zzgl. MwSt.Warteliste anfragen AusgebuchtTermin 28.12.2026Mo
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
AusgebuchtAnmeldeschluss 21. Dezember 2026790 €zzgl. MwSt.Warteliste anfragen Ausgebucht
Alle Preise pro Person zzgl. gesetzlicher MwSt. Das Angebot richtet sich ausschließlich an Unternehmer (§ 14 BGB).
Firmeninterne SchulungCybersecurity für Führungskräfte exklusiv für dein Team – zu deinem Wunschtermin.Inhouse anfragenInhalt
Die Cybersecurity-Schulung für Führungskräfte konzentriert sich auf die Vermittlung kritischen Wissens und Fähigkeiten, die Führungskräfte benötigen, um Sicherheitsrisiken in ihrem Unternehmen zu erkennen, zu bewerten und angemessen auf sie zu reagieren. Der Kurs umfasst Themen wie Überblick über aktuelle Bedrohungslandschaften, unternehmensspezifische Sicherheitsstrategien, Incident-Management, Notfallpläne, rechtliche Aspekte und Compliance-Anforderungen, Datenschutz (insbesondere DSGVO) sowie die Integration von Cybersecurity in die Unternehmensstrategie.
Nutzen
Teilnehmer erwerben ein umfassendes Verständnis für cyber-ökonomische Bedrohungen und die strategischen Maßnahmen, um diese zu mitigieren. Du lernst, wie man eine Cybersecurity-Kultur im Unternehmen etabliert und die Mitarbeitersensibilisierung verbessert. Weiterhin werden Werkzeuge und Prozesse vorgestellt, mit denen Führungskräfte effiziente Sicherheitsrichtlinien implementieren und überwachen können. Dies führt zur Erhöhung der Resilienz des Unternehmens gegen Cyberangriffe, zur Wahrung der Unternehmensreputation und zur Vermeidung von finanziellen Verlusten und rechtlichen Konsequenzen.
Agenda & Ablauf
- 1
Modul 1: Aktuelle Bedrohungslandschaft
- Cyberbedrohungen und -trends
- Fallstudien und bekannte Cyberangriffe
- 2
Modul 2: Grundlagen der Cybersecurity
- Grundlegende Konzepte und Terminologien
- Rolle und Verantwortung der Führungsebene
- 3
Modul 3: Sicherheitsstrategien und Risikomanagement
- Methoden zur Risikobewertung
- Entwicklung und Implementierung von Sicherheitsstrategien
- 4
Modul 4: Incident Management und Notfallpläne
- Umgang mit Sicherheitsvorfällen
- Erstellung und Umsetzung von Notfallplänen
- 5
Modul 5: Rechtliche Aspekte und Compliance
- Datenschutzgesetze (DSGVO etc.)
- Normen und Standards (ISO/IEC 27001, NIST, etc.)
- 6
Modul 6: Integration von Cybersecurity in die Unternehmensstrategie
- Sicherheitsbewusste Unternehmenskultur
- Kommunikation und Sensibilisierung der Mitarbeiter
- 7
Modul 7: Praxisnahe Übungen und Fallstudien
- Durchspielen von Szenarien
- Diskussion von Lösungsansätzen
- 8
Abschluss & Zertifizierungsvorbereitung
- Zusammenfassung der Lerninhalte
- Vorbereitung auf die Zertifizierungsprüfung
Prüfung & Zertifizierung
Am Ende des Kurses haben die Teilnehmer die Möglichkeit, eine Prüfung abzulegen. Diese Prüfung besteht aus Multiple-Choice-Fragen und fallbezogenen Aufgaben, die das Verständnis für die behandelten Themengebiete testen. Bei erfolgreichem Bestehen der Prüfung erhalten die Teilnehmer ein Zertifikat, das ihre Kompetenz im Bereich Cybersecurity für Führungskräfte nachweist.
Zur Teilnahmebestätigung erhältst du einen digitalen Badge nach dem Standard Open Badges 3.0. Du fügst ihn direkt aus dem campus deinem LinkedIn-Profil hinzu oder teilst ihn als Beitrag; über unsere Prüfseite lässt er sich jederzeit verifizieren.
Digitaler Nachweis
So sieht dein Badge aus
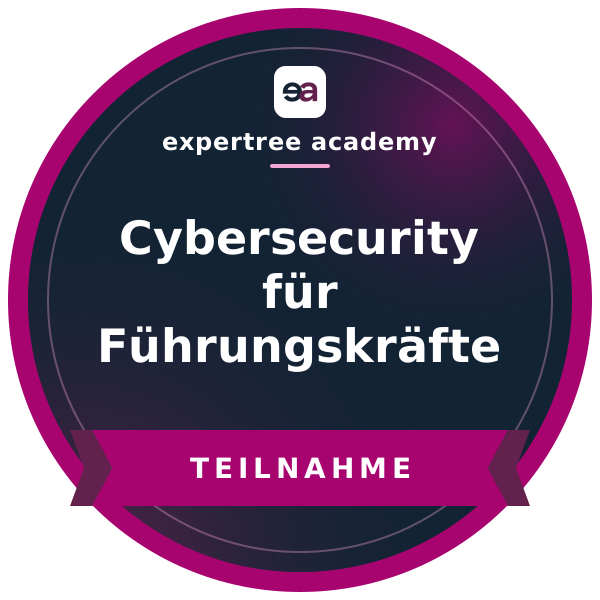
Nach der Schulung bekommst du deine Teilnahmebestätigung zusätzlich als digitalen Badge – zum Teilen auf LinkedIn, in Bewerbungen oder in der E-Mail-Signatur.
- Nach dem offenen Standard Open Badges 3.0
- Direkt aus dem campus zu deinem LinkedIn-Profil hinzufügen
- Jederzeit online prüfbar über die Nachweisseite
Cybersecurity für Führungskräfte FAQs
Bekomme ich einen digitalen Badge für LinkedIn?
Ja. Für deine Teilnahme (ab 80 % Anwesenheit) erhältst du einen digitalen Badge nach dem Standard Open Badges 3.0. Du fügst ihn direkt aus dem campus deinem LinkedIn-Profil unter „Lizenzen und Zertifikate“ hinzu oder teilst ihn als Beitrag. Über unsere Prüfseite kann jeder die Echtheit bestätigen.
Warum sollten Führungskräfte an einer Cybersecurity-Schulung teilnehmen?
Führungskräfte bestimmen die strategische Ausrichtung des Unternehmens – und damit auch die Sicherheitsrichtlinien. Die Schulung hilft dir, Risiken besser zu verstehen, fundierte Entscheidungen zu treffen und eine Sicherheitskultur im Unternehmen zu etablieren.
Welche typischen Bedrohungen werden behandelt?
Unter anderem Phishing, Ransomware, Angriffe durch Innentäter, Schwachstellen in IT-Systemen, Social Engineering und DDoS-Angriffe.
Wie lässt sich Cybersecurity in die Unternehmensstrategie integrieren?
Du lernst, wie du Sicherheitsmaßnahmen in Geschäftsprozesse einbindest, eine Sicherheitskultur etablierst und Mitarbeitende für Cybergefahren sensibilisierst.
Welchen wirtschaftlichen Nutzen hat die Schulung?
Wer Cyberrisiken verringert, vermeidet finanzielle Verluste, Betriebsunterbrechungen und hohe Bußgelder.
Welche Vorteile bringt dir die Teilnahme?
Du lernst, Cyberrisiken zu verringern, die Widerstandsfähigkeit deines Unternehmens zu stärken und Datenschutzanforderungen zu erfüllen. Außerdem bekommst du praktische Ansätze, um Sensibilisierung und Sicherheitsrichtlinien erfolgreich umzusetzen.
Was sind die wichtigsten Themen der Schulung?
Risikomanagement, der Schutz sensibler Daten und Compliance-Anforderungen wie die DSGVO. Du lernst außerdem, wie du auf Sicherheitsvorfälle reagierst, Notfallpläne erstellst und eine Sicherheitskultur aufbaust. Und du erfährst, wie du Cybersicherheit in die Unternehmensstrategie einbindest und Ressourcen gezielt für den Schutz der IT einsetzt.
Wie hilft mir die Schulung, Sicherheitsstrategien für mein Unternehmen zu entwickeln?
Du lernst bewährte Methoden für Risikobewertung und Bedrohungsanalyse kennen. Du erfährst, wie du Sicherheitslücken erkennst, Prioritäten setzt und Maßnahmen zum Schutz von IT und Daten umsetzt. Außerdem lernst du die rechtlichen und regulatorischen Anforderungen kennen – so kannst du eine Sicherheitsstrategie entwickeln, die zu deinen Unternehmenszielen passt und Compliance-Anforderungen berücksichtigt.
Werden die rechtlichen Aspekte der Cybersicherheit thematisiert?
Ja. Behandelt werden die wichtigsten gesetzlichen und regulatorischen Anforderungen wie die DSGVO, das IT-Sicherheitsrecht und branchenspezifische Vorschriften. Du erfährst, wie Unternehmen ihre Pflichten zum Datenschutz, zur Meldung von Sicherheitsvorfällen und zur Absicherung ihrer IT erfüllen, um Bußgelder und rechtliche Folgen zu vermeiden.
Geht es auch um die Rolle von Führungskräften im Krisenmanagement bei Cybervorfällen?
Ja. Du lernst, wie du bei einem Sicherheitsvorfall schnell und richtig reagierst, Notfallpläne umsetzt und die Kommunikation im Unternehmen und mit externen Beteiligten steuerst. Außerdem geht es darum, Entscheidungen zu treffen, die das Unternehmen schützen und zugleich rechtliche und regulatorische Anforderungen erfüllen.
Wie kann ich als Führungskraft das Bewusstsein für Cybersicherheit im Unternehmen stärken?
Indem du eine klare Sicherheitsstrategie kommunizierst und eine Kultur förderst, in der Sicherheit einen hohen Stellenwert hat. Biete regelmäßig Schulungen und Sensibilisierungsmaßnahmen an, damit Mitarbeitende aktuelle Bedrohungen und sichere Verhaltensweisen kennen. Und geh mit gutem Beispiel voran: Halte dich selbst an die Sicherheitsrichtlinien und stelle Ressourcen bereit, um die IT-Sicherheit laufend zu verbessern.
Werden Social Engineering und Phishing besprochen?
Ja. Du erfährst, wie diese Angriffe funktionieren, welche Gefahren von ihnen ausgehen und wie du dich davor schützt: verdächtige E-Mails oder Anrufe erkennen, Mitarbeitende im Umgang mit sensiblen Informationen sensibilisieren und Maßnahmen wie Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen einführen.
Geht es auch um sichere Kommunikation und Zusammenarbeit im Unternehmen?
Ja. Themen sind die sichere Nutzung von E-Mail, Messengern, Videokonferenzen und Kollaborationsplattformen. Du erfährst, wie Unternehmen diese Werkzeuge sicher einsetzen – etwa mit Verschlüsselung, starker Authentifizierung und Schulungen zu sicherem Verhalten –, um das Risiko von Datenabflüssen und Angriffen zu verringern.
Wird Cloud-Sicherheit behandelt?
Ja. Du erfährst, wie Unternehmen Daten und Systeme in der Cloud absichern, etwa mit Verschlüsselung, Zugriffskontrollen und Multi-Faktor-Authentifizierung. Außerdem geht es um Risiken wie Datenverlust, unzureichende Compliance und unsicher konfigurierte Cloud-Umgebungen – und um Gegenmaßnahmen wie die sorgfältige Auswahl vertrauenswürdiger Anbieter und klare Sicherheitsrichtlinien.
Wie können Führungskräfte Vorbild für Cybersecurity sein?
Indem sie sicherheitsbewusstes Verhalten vorleben, sich an die Sicherheitsrichtlinien halten und selbst regelmäßig an Schulungen teilnehmen. Sie fördern eine Kultur des Sicherheitsbewusstseins, unterstützen Cybersecurity-Initiativen und stellen die nötigen Ressourcen bereit. Durch offene Kommunikation und sichtbare Unterstützung zeigen sie, wie wichtig der Schutz von Daten und Systemen ist.
Wie erkenne ich als Führungskraft die größten Cyberrisiken für mein Unternehmen?
Durch regelmäßige Risikobewertungen und Bedrohungsanalysen. Betrachte alle kritischen Geschäftsprozesse, die technische Infrastruktur und die Datenflüsse und analysiere mögliche Schwachstellen. Arbeite eng mit IT und Informationssicherheit zusammen, um aktuelle Bedrohungen und Vorfälle im Blick zu behalten und rechtzeitig zu reagieren.
Mit welchen Kennzahlen können Führungskräfte Cyberrisiken messen?
Geeignet sind zum Beispiel die Anzahl der Sicherheitsvorfälle, die durchschnittliche Reaktionszeit, die Zahl abgewehrter Angriffe, die Systemverfügbarkeit und der Compliance-Status. Weitere Kennzahlen sind Datenschutzverletzungen und ihre Auswirkungen sowie die Teilnahmequote an Schulungen und das Sicherheitsbewusstsein der Mitarbeitenden. Diese Werte geben einen Überblick über den aktuellen Sicherheitsstand und helfen, Risiken zu priorisieren und Maßnahmen einzuleiten.
Wie motiviere ich Mitarbeitende, sich aktiv an der Cybersecurity zu beteiligen?
Mit Schulungen und Sensibilisierung, die zeigen, warum Cybersecurity wichtig ist. Regelmäßige Workshops, simulierte Phishing-Angriffe und Anerkennung für sicheres Verhalten fördern das Engagement. Wichtig ist eine konstruktive Sicherheitskultur, in der Sicherheitsmaßnahmen als selbstverständlicher Teil der Arbeit gelten und nicht als zusätzliche Last. Anerkennung und Feedback stärken das Bewusstsein und die Verantwortung jedes Einzelnen.
Welche grundlegenden Cybersecurity-Werkzeuge sollten Führungskräfte kennen?
Firewalls, Schutzsoftware gegen Schadprogramme, Intrusion-Detection-Systeme (IDS) und Verschlüsselung, um Netzwerke und Daten zu schützen. Auch Security-Information-and-Event-Management-Systeme (SIEM), die Sicherheitsereignisse in Echtzeit überwachen und auswerten, solltest du kennen. Dazu kommen Backup-Lösungen und Identity-and-Access-Management (IAM), um den Zugriff auf sensible Daten zu steuern und Datenverlust vorzubeugen.
Wie stellen Führungskräfte sicher, dass die IT-Systeme auf dem aktuellen Stand sind?
Indem sie einen klaren Update-Plan für alle Systeme und Anwendungen festlegen und dafür sorgen, dass die IT Updates und Patches regelmäßig einspielt. Hilfreich ist ein Monitoring, das automatisch auf veraltete Software oder Sicherheitslücken hinweist. Regelmäßige Audits und Schwachstellenanalysen zeigen zusätzlich, ob alle Systeme sicher und aktuell sind.
Wie stellen Führungskräfte sicher, dass sensible Unternehmensdaten geschützt sind?
Mit klaren Datenschutz- und Sicherheitsrichtlinien, die auch durchgesetzt werden, regelmäßiger Sensibilisierung der Mitarbeitenden und Verschlüsselung bei Speicherung und Übertragung. Außerdem braucht es ein wirksames Berechtigungsmanagement, etwa mit Identity-and-Access-Management-Systemen (IAM), damit nur Befugte auf vertrauliche Informationen zugreifen. Backups und regelmäßige Sicherheitsüberprüfungen gehören ebenfalls dazu.
Wie stellen Führungskräfte sicher, dass die Cybersecurity-Strategie den gesetzlichen Anforderungen entspricht?
Indem sie sich regelmäßig über aktuelle gesetzliche Vorgaben und Standards wie die DSGVO, die ISO 27001 und branchenspezifische Vorschriften informieren. IT und Rechtsabteilung sollten eng zusammenarbeiten, um die Strategie laufend anzupassen. Regelmäßige Audits und Compliance-Checks helfen, Lücken zu erkennen und die Einhaltung der Anforderungen zu überprüfen.
Welche Haftungsrisiken tragen Führungskräfte bei Cybervorfällen?
Führungskräfte können haften, wenn sie ihre Sorgfaltspflichten bei Datenschutz und IT-Sicherheit verletzen – etwa durch unzureichende Sicherheitsmaßnahmen oder fehlende Schulungen. Bei Verstößen gegen gesetzliche Vorgaben wie die DSGVO können persönliche Haftungsansprüche entstehen, ebenso wenn das Unternehmen nicht ausreichend auf Cyberangriffe vorbereitet war und dadurch ein wirtschaftlicher Schaden entsteht. Für Unternehmen, die unter NIS2 fallen, verpflichtet das BSI-Gesetz die Geschäftsleitung zudem ausdrücklich, die Risikomanagementmaßnahmen umzusetzen und zu überwachen, und verlangt, dass sie regelmäßig an Schulungen teilnimmt.
Welche Qualifikationen haben die Trainer?
Unsere Trainer haben fundiertes Fachwissen in der IT-Sicherheit und langjährige Erfahrung in der Umsetzung von Cybersecurity-Strategien und der Beratung von Unternehmen.
Du hast Fragen zur Schulung?
Wir beraten dich persönlich – zu Inhalten, Terminen oder einem Angebot für dein Team.
790 €
pro Person zzgl. MwSt.