ISO 27001 Foundation
Die Grundlagenschulung zur ISO/IEC 27001 Norm
- Live-Online in Teams
- 2 Tage
- Deutsch
- mit Prüfung & Zertifikat
- mit LinkedIn-Badge
Die Schulung vermittelt ein grundlegendes Verständnis für Informationssicherheit und für Informationssicherheits-Managementsysteme (ISMS) nach ISO/IEC 27001. Du lernst Zweck und Aufbau der Norm kennen, die Grundlagen von Asset- und Risikomanagement und wie Sicherheitsmaßnahmen umgesetzt werden.
Überblick
Das erwartet dich
Das lernst du
- Grundbegriffe der Informationssicherheit und die Schutzziele Vertraulichkeit, Integrität und Verfügbarkeit erklären
- Aufbau und Anforderungen der ISO/IEC 27001 und ihre Einordnung in die Normenreihe verstehen
- Die Bausteine eines ISMS kennen – von Rollen und Risikomanagement bis zu den Maßnahmen aus Anhang A
- Den Weg zur Zertifizierung einordnen und die Prüfung zum Zertifikat „ISO 27001 Foundation“ ablegen
Zielgruppe
Die Schulung richtet sich an folgende Personengruppen:
- Einsteiger in IT und Informationssicherheit
- IT-Mitarbeiter und -Manager
- IT-Sicherheitsbeauftragte
- Datenschutzbeauftragte
- IT-Auditoren
- IT-Berater
- Projektmanager im IT-Umfeld
Voraussetzungen
Es sind keine spezifischen Voraussetzungen für die Teilnahme an der ISO 27001 Foundation Schulung erforderlich. Ein grundlegendes Verständnis von IT und IT-Management ist jedoch von Vorteil.
- Live-Online in Microsoft Teams
- Digitaler Badge für LinkedIn
- Online-Prüfung zum Zertifikat „ISO 27001 Foundation“
- Unterlagen als PDF
- Teilnahmebestätigung ab 80 % Anwesenheit
- Auch als Inhouse-Schulung
Termine & Buchung
Termin wählen
Termin 11.01. – 12.01.2027Mo – Di
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
AusgebuchtAnmeldeschluss 4. Januar 20271.290 €zzgl. MwSt.Warteliste anfragen AusgebuchtTermin 22.02. – 23.02.2027Mo – Di
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
AusgebuchtAnmeldeschluss 15. Februar 20271.290 €zzgl. MwSt.Warteliste anfragen Ausgebucht
Alle Preise pro Person zzgl. gesetzlicher MwSt. Das Angebot richtet sich ausschließlich an Unternehmer (§ 14 BGB).
Firmeninterne SchulungISO 27001 Foundation exklusiv für dein Team – zu deinem Wunschtermin.Inhouse anfragenInhalt
Die ISO 27001 Foundation Schulung vermittelt ein grundlegendes Verständnis für Informationssicherheit und die Implementierung eines Informationssicherheits-Managementsystems (ISMS) nach der Norm ISO/IEC 27001. Die Hauptthemen der Schulung umfassen:
- Was ist eigentlich Informationssicherheit?
- Wozu dient die Norm ISO 27001?
- Grundlagen eines Informationssicherheits-Managementsystems (ISMS)
- Grundlagen von Asset- und Risikomanagement
- Umsetzung von Sicherheitsmaßnahmen
- Vorbereitung auf die Zertifizierungsprüfung
Agenda & Ablauf
- 1
Tag 1: Grundlagen und Einführung in die Norm
- Grundlagen von Informationssicherheit
- Allgemeine Einführung in ISO/IEC 27001 und die Normenreihe
- Begriffsdefinitionen und Grundkonzepte eines ISMS
- Überblick über Anforderungen und Struktur der ISO/IEC 27001
- Rollen und Verantwortlichkeiten im ISMS
- Kontinuierliche Überwachung und Verbesserung
- Vorbereitung und Durchführung von Audits
- 2
Tag 2: Implementierung und Management eines ISMS
- Aufbau, Implementierung, Überwachung und Verbesserung eines ISMS nach ISO/IEC 27001
- Mindestanforderungen, Maßnahmenziele und Maßnahmen (Controls)
- Rollen und Verantwortlichkeiten innerhalb eines ISMS
- Best Practices für Informationssicherheits-Managementsysteme
- Physische und logische Sicherheit von IT-Systemen
- Prüfungsvorbereitung und Zertifizierungsprüfung
Prüfung & Zertifizierung
Am Ende der Schulung kannst du eine Online-Prüfung ablegen, die aus 30 Single-Choice-Fragen besteht und das erworbene Wissen überprüft. Die Prüfung dauert 30 Minuten und wird ausschließlich als Online-Test durchgeführt.
- Prüfungsformat: Single Choice, 30 Fragen (vier Antwortmöglichkeiten, eine davon richtig)
- Dauer: 30 Minuten
- Technik: Online (Browser-basiert), keine Webcam benötigt
- Sprache: Deutsch
- Bestehensgrenze: Mindestens 65% richtige Antworten
Wenn du die Prüfung bestehst, erhältst du das Zertifikat „ISO 27001 Foundation“. Es dokumentiert deine Grundkenntnisse im Informationssicherheits-Management.
Wie Prüfungsfragen zur ISO 27001 aussehen können, zeigen dir unsere 12 typischen Prüfungsfragen mit Lösungen.
Zusätzlich zum Zertifikat als PDF erhältst du einen digitalen Badge nach dem Standard Open Badges 3.0. Du fügst ihn direkt aus dem campus deinem LinkedIn-Profil hinzu oder teilst ihn als Beitrag – Arbeitgeber und Kunden können ihn jederzeit über unsere Prüfseite verifizieren.
Prüfung & Zertifikat
Prüfung & Optionen
Bei der Buchung je Teilnehmer wählbar.
- Empfohlen
Prüfung ISO 27001 Foundation
199 €zzgl. MwSt.Online-Prüfung zum Abschluss, Zeitpunkt frei wählbar. Nach bestandener Prüfung erhältst du dein Zertifikat.
Ablauf, Hilfsmittel und Bestehensgrenze: Prüfungsordnung der expertree academy
Quiz
Typische Prüfungsfragen
Teste dein Wissen mit 5 typischen Fragen. Nach jeder Antwort siehst du die Auflösung mit Erklärung. Die Fragen sind Übungsbeispiele und kommen in der Prüfung nicht vor.
Frage 1 von 5
0 richtig
Mehr Fragen mit allen Lösungen: ISO 27001 Prüfungsfragen: 12 typische Fragen mit Lösungen
Digitaler Nachweis
So sieht dein Badge aus
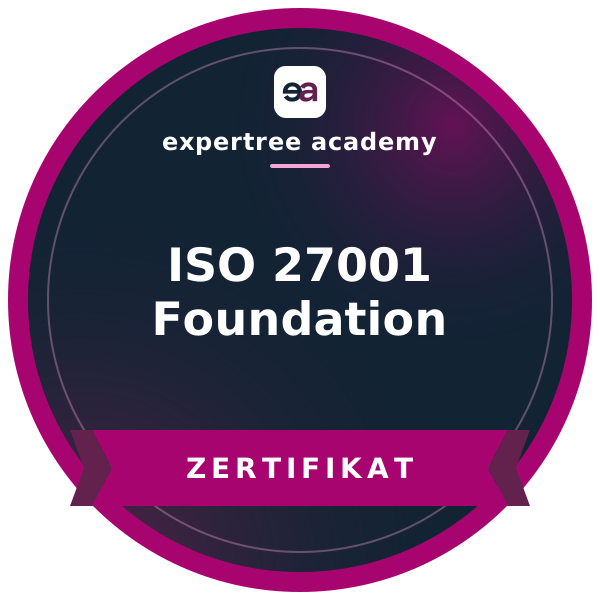
Nach bestandener Prüfung bekommst du dein Zertifikat zusätzlich als digitalen Badge – zum Teilen auf LinkedIn, in Bewerbungen oder in der E-Mail-Signatur.
- Nach dem offenen Standard Open Badges 3.0
- Direkt aus dem campus zu deinem LinkedIn-Profil hinzufügen
- Jederzeit online prüfbar über die Nachweisseite
Stimmen
Das sagen Teilnehmende
„Die Schulung war fachlich fundiert und gleichzeitig sehr praxisnah. Besonders hilfreich waren die vielen Beispiele aus realen Unternehmen, durch die auch komplexere Anforderungen der ISO 27001 verständlich wurden.“
Michael B., IT-Leiter, mittelständisches Unternehmen „Professionelle Organisation, kompetente Trainer und eine angenehme Lernatmosphäre. Besonders gefallen hat mir, dass jederzeit Raum für individuelle Fragen und Diskussionen war.“
Marco B., IT-Projektleiter
ISO 27001 Foundation FAQs
Wie läuft die Live-Online-Schulung ab?
Du nimmst live über Microsoft Teams teil – mit Trainer und Gruppe in Echtzeit, Fragen kannst du jederzeit stellen. Ein Schulungstag umfasst 6,5 Zeitstunden. Du brauchst einen Rechner mit aktuellem Browser oder der Teams-App, eine stabile Internetverbindung und ein Headset; eine Kamera empfehlen wir. Ab 80 % Anwesenheit erhältst du eine Teilnahmebestätigung.
Wie buche ich und wie wird bezahlt?
Du buchst online auf Rechnung. Wir prüfen die Buchung und bestätigen sie in der Regel innerhalb eines Werktags. Danach erhältst du die Rechnung per E-Mail, zahlbar innerhalb von 14 Tagen, spätestens zum Schulungsbeginn. Unser Angebot richtet sich ausschließlich an Unternehmer; alle Preise verstehen sich zzgl. MwSt.
Was ist, wenn ich doch nicht teilnehmen kann?
Du kannst bis zum Schulungsbeginn jederzeit kostenfrei eine Ersatzperson benennen. Eine Umbuchung auf einen anderen Termin ist grundsätzlich kostenfrei, wenn dort Plätze frei sind. Eine Stornierung ist bis 28 Tage vor Beginn kostenfrei, danach fallen Gebühren an. Alle Details stehen in unseren AGB.
Kann ich die Schulung auch für mein Team buchen?
Ja. Als Inhouse-Schulung bieten wir sie exklusiv für euer Team an – live online in Microsoft Teams oder bei euch vor Ort. Inhouse-Schulung anfragen
Was passiert, wenn ich die Prüfung nicht bestehe?
Du kannst sie mit einem neuen Prüfungsgutschein wiederholen, den du direkt im campus buchst. Hast du eine gültige Teilnahmebestätigung für die Schulung, zahlst du dafür die Hälfte. Bei der Wiederholung bekommst du vorrangig Fragen, die du noch nicht hattest. Details regelt die Prüfungsordnung.
Bekomme ich einen digitalen Badge für LinkedIn?
Ja, sogar zwei: Für deine Teilnahme (ab 80 % Anwesenheit) erhältst du einen Teilnahme-Badge, nach bestandener Prüfung zusätzlich einen Badge für dein Zertifikat. Beide folgen dem Standard Open Badges 3.0. Du fügst sie direkt aus dem campus deinem LinkedIn-Profil unter „Lizenzen und Zertifikate“ hinzu oder teilst sie als Beitrag. Über unsere Prüfseite kann jeder die Echtheit bestätigen.
Was wird in der ISO 27001 Foundation Schulung behandelt?
Du bekommst ein grundlegendes Verständnis für den Umgang mit Informationssicherheitsrisiken und die Einführung eines Informationssicherheitsmanagementsystems (ISMS) nach ISO/IEC 27001. Die Hauptthemen sind die Einführung in die ISO/IEC 27001, die Grundlagen eines ISMS, Risikoanalyse und -bewertung, die Auswahl und Umsetzung von Sicherheitsmaßnahmen, Überwachung und Verbesserung des ISMS sowie die Vorbereitung auf Audits.
Was sind die Ziele der Schulung?
Du lernst, Informationssicherheitsrisiken zu erkennen, zu bewerten und zu steuern. Damit legst du die Grundlage für Aufgaben im ISMS, etwa als interner Auditor oder ISMS-Verantwortlicher, und erweiterst deine berufliche Qualifikation in der Informationssicherheit.
Ist die Schulung für Einsteiger geeignet?
Ja. Die Schulung bietet eine grundlegende Einführung in die ISO/IEC 27001 und in Informationssicherheitsmanagementsysteme. Tiefere Vorkenntnisse in der Informationssicherheit brauchst du nicht.
Welche Themen rund um das Risikomanagement werden behandelt?
Du lernst die Grundlagen der Risikoanalyse und -bewertung kennen, um Informationssicherheitsrisiken zu erkennen und einzuschätzen. Außerdem erfährst du, wie du Risiken priorisierst und passende Maßnahmen zur Risikominderung festlegst.
Welche beruflichen Vorteile bietet das Zertifikat „ISO 27001 Foundation“?
Das Zertifikat belegt deine Grundkenntnisse im Informationssicherheitsmanagement und kann dir die berufliche Weiterentwicklung in Bereichen wie Risikomanagement, Compliance und IT-Sicherheit erleichtern.
Welche Branchen profitieren besonders von einer ISO-27001-Zertifizierung?
Vor allem Branchen mit hohen Anforderungen an Datenschutz und Informationssicherheit, zum Beispiel IT und Telekommunikation, Banken und Versicherungen, das Gesundheitswesen, Behörden und öffentliche Einrichtungen sowie Logistik- und Energieunternehmen.
Wie unterstützt die ISO 27001 bei der Einhaltung gesetzlicher Anforderungen?
Sie sorgt für ein systematisches Informationssicherheitsmanagementsystem (ISMS), in dem Sicherheitsmaßnahmen umgesetzt und Risiken laufend bewertet werden. Das hilft, Vorgaben wie die DSGVO, das IT-Sicherheitsrecht (etwa NIS2) oder branchenspezifische Anforderungen zu erfüllen: Die Norm gibt einen klaren Rahmen für den Schutz personenbezogener und geschäftskritischer Daten, und regelmäßige Audits liefern Nachweise für die Einhaltung.
Was unterscheidet die ISO 27001 von anderen Sicherheitsstandards?
Vor allem ihr ganzheitlicher, systematischer Ansatz: Die ISO 27001 legt den Schwerpunkt auf ein dauerhaft betriebenes ISMS mit klaren Prozessen für Risikoanalyse und -behandlung. Der BSI IT-Grundschutz ist mit seinen konkreten Bausteinen detaillierter, das NIST Cybersecurity Framework zielt stärker auf einzelne Sicherheitsfunktionen und -maßnahmen. Die ISO 27001 legt dagegen mehr Wert darauf, Sicherheitsprozesse in das gesamte Unternehmensmanagement einzubinden und die Sicherheitskultur kontinuierlich zu verbessern.
Wie läuft die Prüfung zum Zertifikat „ISO 27001 Foundation“ ab?
Du legst bei uns eine Online-Prüfung mit 30 Multiple-Choice-Fragen ab (vier Antwortmöglichkeiten, eine davon richtig). Du hast 30 Minuten Zeit und bestehst ab 65 % richtigen Antworten.
Wie hilft eine ISO-27001-Zertifizierung meinem Unternehmen, Vertrauen bei Kunden zu gewinnen?
Sie zeigt, dass dein Unternehmen ein wirksames Informationssicherheitsmanagementsystem betreibt, das Risiken frühzeitig erkennt und behandelt. Kunden wissen, dass ihre Daten nach anerkannten Sicherheitsstandards geschützt werden. Außerdem belegt die Zertifizierung, dass sich das Unternehmen zur kontinuierlichen Verbesserung verpflichtet – das stärkt die Kundenbindung und kann ein Wettbewerbsvorteil sein.
Wie berücksichtigt die Schulung aktuelle Entwicklungen in der Informationssicherheit?
Wir aktualisieren die Schulung regelmäßig und greifen neue Bedrohungen, Technologien und gesetzliche Anforderungen auf – etwa neue Sicherheitsstandards, Cyberangriffe, Datenschutzvorgaben oder Cloud-Sicherheit. Fallstudien und aktuelle Bedrohungsszenarien sorgen dafür, dass du praxisnahes und aktuelles Wissen mitnimmst.
Welche Tools und Technologien werden in der Schulung vorgestellt?
Du lernst Werkzeuge kennen, die Aufbau und Betrieb eines ISMS nach ISO 27001 unterstützen, zum Beispiel für Risikoanalyse, Sicherheitsüberwachung, die Bearbeitung von Sicherheitsvorfällen, Zugriffskontrollen und die Dokumentation von Sicherheitsmaßnahmen. Außerdem geht es um Technologien wie Verschlüsselung, Firewalls, Intrusion-Detection-Systeme (IDS) und Security Information and Event Management (SIEM).
Welche Herausforderungen gibt es bei der Einführung der ISO 27001 und wie behandelt die Schulung sie?
Typisch sind Widerstände bei Mitarbeitenden, eine komplexe Risikoanalyse, die Integration in bestehende Prozesse und eine realistische Ressourcenplanung. In der Schulung lernst du dafür praxisnahe Lösungen kennen: klare Kommunikation und Sensibilisierung, eine systematische Risikoanalyse und die schrittweise Einführung von Sicherheitsmaßnahmen – damit die Umsetzung der Norm dauerhaft gelingt.
Welche Rolle spielt die Schulung bei der Entwicklung von Sicherheitsrichtlinien?
Eine wichtige: Du lernst, Sicherheitsrichtlinien zu erstellen, umzusetzen und ihre Einhaltung zu überwachen. Die Schulung schärft das Verständnis für Informationssicherheit, klärt Verantwortlichkeiten und zeigt, wie Sicherheitsmaßnahmen richtig gehandhabt werden. Wer versteht, warum es Richtlinien gibt und was sie bringen, akzeptiert sie auch eher.
Ist die ISO/IEC 27001 international verbreitet?
Ja. Die ISO/IEC 27001 ist eine internationale Norm und wird in vielen Ländern und Branchen als Grundlage für Informationssicherheitsmanagementsysteme (ISMS) genutzt. Wichtig: Das Zertifikat dieser Schulung bestätigt deine persönlichen Kenntnisse der Norm – es ist keine Zertifizierung deines Unternehmens nach ISO/IEC 27001.
Was ist der Unterschied zwischen ISO 27001 und ISO 27002?
Die ISO 27001 legt die Anforderungen an ein Informationssicherheitsmanagementsystem (ISMS) fest – also den Rahmen und die Struktur. Die ISO 27002 gibt praxisorientierte Empfehlungen und Leitlinien für die Umsetzung der Sicherheitsmaßnahmen (Controls), die im Rahmen eines ISMS umgesetzt werden können.
Ist die ISO 27001 ein Rahmenwerk?
Ja, die ISO 27001 gilt als Rahmenwerk für Aufbau und Betrieb eines Informationssicherheitsmanagementsystems (ISMS). Sie gibt eine strukturierte Vorgehensweise vor, um Sicherheitsrisiken zu erkennen, zu bewerten und zu behandeln, und legt die Anforderungen fest, die ein Unternehmen erfüllen muss. Sie ist kein fester Katalog technischer Maßnahmen, sondern definiert Prozesse und Prinzipien, die sich flexibel an die jeweilige Organisation anpassen lassen.
Wie lange gilt eine ISO-27001-Zertifizierung?
Ein ISO-27001-Zertifikat gilt in der Regel drei Jahre. Danach steht eine Rezertifizierung an, um das Zertifikat zu verlängern. Innerhalb dieser drei Jahre finden normalerweise jährliche Überwachungsaudits statt, in denen geprüft wird, ob das ISMS die Anforderungen der Norm weiterhin erfüllt.
Welche Qualifikationen haben die Trainer?
Unsere Trainer sind erfahrene Fachleute für Informationssicherheitsmanagement. Sie haben praktische Erfahrung in der Einführung und Auditierung von Informationssicherheitsmanagementsystemen (ISMS) in verschiedenen Branchen und kennen die Anforderungen der Norm aus der Anwendung. So vermitteln sie die Inhalte praxisnah und verständlich.
Welche Schulungen empfehlt ihr nach der Foundation?
Wenn du ein ISMS verantwortlich aufbauen und betreiben willst, passt unsere Schulung ISO 27001 Chief Information Security Officer. Wenn du Audits durchführen möchtest, ist die Schulung ISO 27001 Lead Auditor der nächste Schritt. Ergänzend bieten sich Themen wie Risikomanagement, Business Continuity (ISO 22301) oder Cloud-Sicherheit (ISO/IEC 27017/27018) an.
Du hast Fragen zur Schulung?
Wir beraten dich persönlich – zu Inhalten, Terminen oder einem Angebot für dein Team.
1.290 €
pro Person zzgl. MwSt.