BSI IT-Grundschutz
BSI IT-Grundschutz-Praktiker
Die Basisschulung gemäß BSI IT-Grundschutz
- 3 Tage
- Live-Online
Nächster Terminauf Anfrage
1.490 €zzgl. MwSt.
Grundschutz++ ändert die Methode, nicht das Handwerk: was BSI-Standard 300-1 für IT-Grundschutz-Praktiker neu regelt, was bleibt und was du jetzt tun kannst.
Von expertree academyVeröffentlicht am
Ende Oktober 2026 hat das BSI Grundschutz++ veröffentlicht. Seitdem fragen sich viele IT-Grundschutz-Praktiker: Muss ich jetzt alles neu lernen? War meine Schulung umsonst?
Die kurze Antwort: nein. Grundschutz++ ändert die Methode, nicht das Handwerk. Wer Geltungsbereich, Schutzbedarf und Soll-Ist-Vergleich sauber beherrscht, ist für beide Welten gerüstet. In diesem Artikel bekommst du den Überblick: was neu ist, was bleibt und was du jetzt tun kannst.
Grundschutz++ ist die Weiterentwicklung des IT-Grundschutzes durch das BSI. Die Methodik steht im neuen BSI-Standard 300-1 „Methodik Grundschutz++“. Die Anforderungen stehen im Anwenderkatalog Grundschutz++, der das IT-Grundschutz-Kompendium ablöst.
Neu ist vor allem der Blickwinkel. Du startest bei den Geschäftsprozessen, nicht bei der Technik.
Die Methodik folgt dem PDCA-Zyklus mit fünf Elementen: Erhebung und Planung, Anforderungsanalyse, Realisierung, Überwachung und kontinuierliche Verbesserung. Der Standard ordnet seine Prozessschritte dabei den Kapiteln der ISO/IEC 27001 zu.
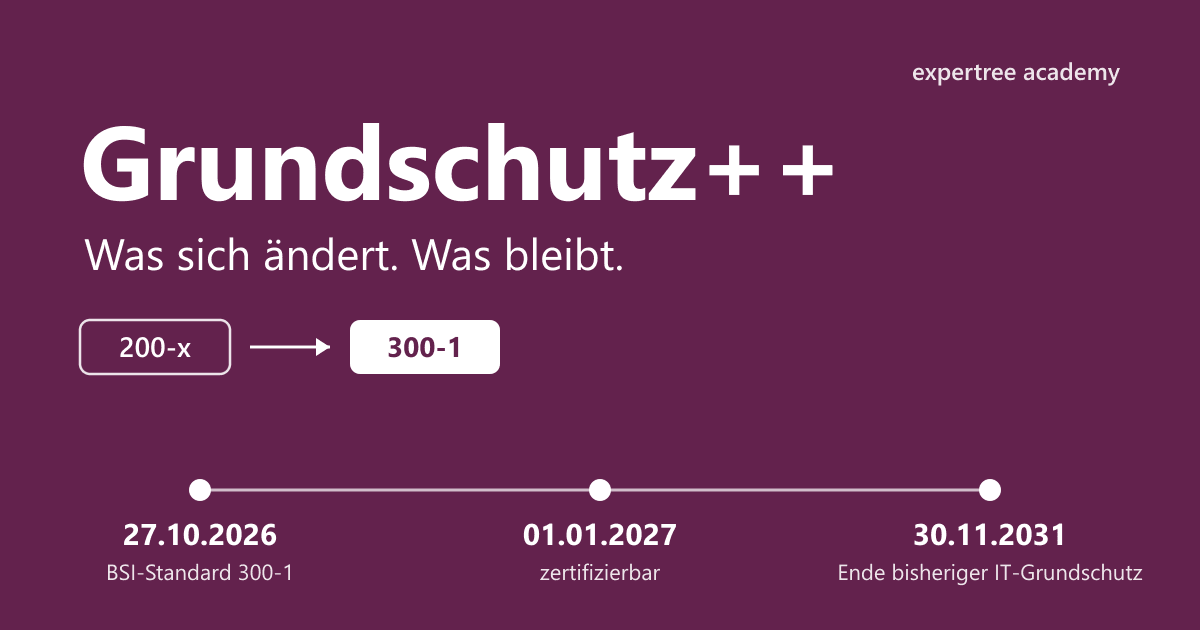
Das BSI hat einen Meilensteinplan veröffentlicht. Die für Praktiker wichtigsten Punkte (Stand Oktober 2026):
Wichtig: Das ist ein Plan. Termine können sich verschieben. Maßgeblich ist immer die aktuelle BSI-Seite zu Grundschutz++.
Im klassischen IT-Grundschutz beginnst du mit der Strukturanalyse. Du erfasst Anwendungen, IT-Systeme, Räume und Netze. In Grundschutz++ beginnst du bei den Geschäftsprozessen. Den Schutzbedarf bewertest du für den Prozess. Für die Erstumsetzung empfiehlt der Standard, mit dem wichtigsten Prozess der höchsten Schutzbedarfskategorie zu starten.
Das Kompendium mit seinen Bausteinen wird abgelöst. An seine Stelle tritt der Anwenderkatalog Grundschutz++. Er ist Teil der sogenannten Stand-der-Technik-Bibliothek des BSI.
Zwei Dinge sind neu. Erstens: Die Anforderungen sind maschinenlesbar. Tools können sie direkt verarbeiten und prüfen. Zweitens: Der Katalog ist produktneutral. Anforderungen zu bestimmten IT-Produkten enthält er nicht mehr.
Die Bausteine verschwinden in ihrer bisherigen Form. Anforderungen werden thematisch zu Praktiken gebündelt, etwa zum Berechtigungsmanagement. Deine Assets ordnest du Zielobjektkategorien zu. Damit erben sie die Anforderungen dieser Kategorie und ihrer übergeordneten Kategorien.
Für dich heißt das: Die klassische Modellierung „Baustein auf Zielobjekt“ fällt so weg. Die Denkarbeit dahinter bleibt aber. Du musst weiterhin wissen, welche Anforderungen für welches Asset gelten.
BSI-Standard 300-1 gibt nur noch zwei Schutzbedarfskategorien vor: „normal“ und „hoch“. Eine eigene Kategorie „sehr hoch“ wie im bisherigen IT-Grundschutz gibt es nicht mehr. Du darfst zusätzliche eigene Kategorien festlegen, musst sie aber auf diese beiden abbilden.
Bisher gab BSI-Standard 200-3 das Vorgehen für die Risikoanalyse vor. Unter Grundschutz++ wählst du das Verfahren selbst. Es muss aber Mindestkriterien erfüllen, die der Standard festlegt. Geeignet sind zum Beispiel Verfahren nach ISO/IEC 27005 oder ISO 31000.
Eine explizite Risikobetrachtung brauchst du unter anderem bei hohem Schutzbedarf. Das kennst du schon aus dem bisherigen Vorgehen.
So viel Neues klingt nach Umlernen. Schau aber genauer hin: Die Kernaufgaben eines Praktikers sind dieselben.
„In Grundschutz-Audits scheitert es selten an der Methode. Meistens ist der Schutzbedarf am Schreibtisch festgelegt worden, ohne mit den Leuten zu reden, denen der Prozess gehört. Das rettet dir auch Grundschutz++ nicht.“ – Martin Weigert, ISO-27001-Auditor
Die Methode ändert die Werkzeuge. Das Handwerk lernst du einmal und nimmst es mit.
Du hast drei gute Gründe, den bisherigen IT-Grundschutz weiter ernst zu nehmen.
Erstens: Er bleibt laut BSI bis 30. November 2031 zertifizierbar. Viele Institutionen arbeiten noch Jahre mit ihrem bestehenden Grundschutz-ISMS.
Zweitens: Die Schulungskonzepte für Grundschutz++-Praktiker sind für den 30. November 2026 angekündigt. Bis dahin gibt es keine Praktiker-Schulung nach offiziellem Grundschutz++-Konzept des BSI.
Drittens: Das Handwerk überträgt sich. Wer Schutzbedarf, Anforderungsabgleich und Risikobehandlung verstanden hat, liest den neuen Standard deutlich schneller.
Unsere Schulung BSI IT-Grundschutz-Praktiker behandelt den IT-Grundschutz nach den BSI-Standards 200-x und dem Kompendium. Grundschutz++ ist nicht Teil des Lehrplans. Sobald das BSI die neuen Schulungskonzepte veröffentlicht, informieren wir dich auf der Kursseite.
Das BSI hat dazu bisher keine Übergangsregel für Praktiker veröffentlicht. Der bisherige IT-Grundschutz bleibt bis 30. November 2031 zertifizierbar. Dein Wissen wird also weiter gebraucht, und vieles davon überträgt sich direkt auf Grundschutz++.
Nein. Ab 1. Januar 2027 ist eine Zertifizierung auf Basis von Grundschutz++ möglich, die Version 1.0 richtet sich aber vor allem an Early Adopters. Ob und wann ihr umsteigt, entscheidet ihr selbst bis zum Ende der Übergangszeit 2031.
Das BSI will die Schulungskonzepte für Grundschutz++-Praktiker und -Berater am 30. November 2026 veröffentlichen. Erst danach können Anbieter Schulungen nach diesen Konzepten planen. Bereits zertifizierte Berater und Auditteamleiter sollen ab dem 1. Quartal 2027 eine gesonderte Fortbildung bekommen.
Weiterlesen: BSI IT-Grundschutz verständlich erklärt · 10 Prüfungsfragen zum IT-Grundschutz-Praktiker
Stand: November 2026. Wir stützen uns auf Primärquellen des BSI:
Weiterbilden
Die Basisschulung gemäß BSI IT-Grundschutz